ハインリッヒの法則とは何か?──1:29:300の衝撃
1931年、アメリカの損害保険会社トラベラーズの安全技師ハーバート・W・ハインリッヒ(Herbert W. Heinrich)は、
約5,000件以上の労働災害を統計分析し、衝撃的な法則を発見しました。
📐 ハインリッヒの法則(1:29:300の法則)
1件の重大事故の背後には、29件の軽微な事故(軽傷)が存在し、
さらにその背後には300件のヒヤリ・ハット(事故にならなかったが危なかった事例)が隠れている。
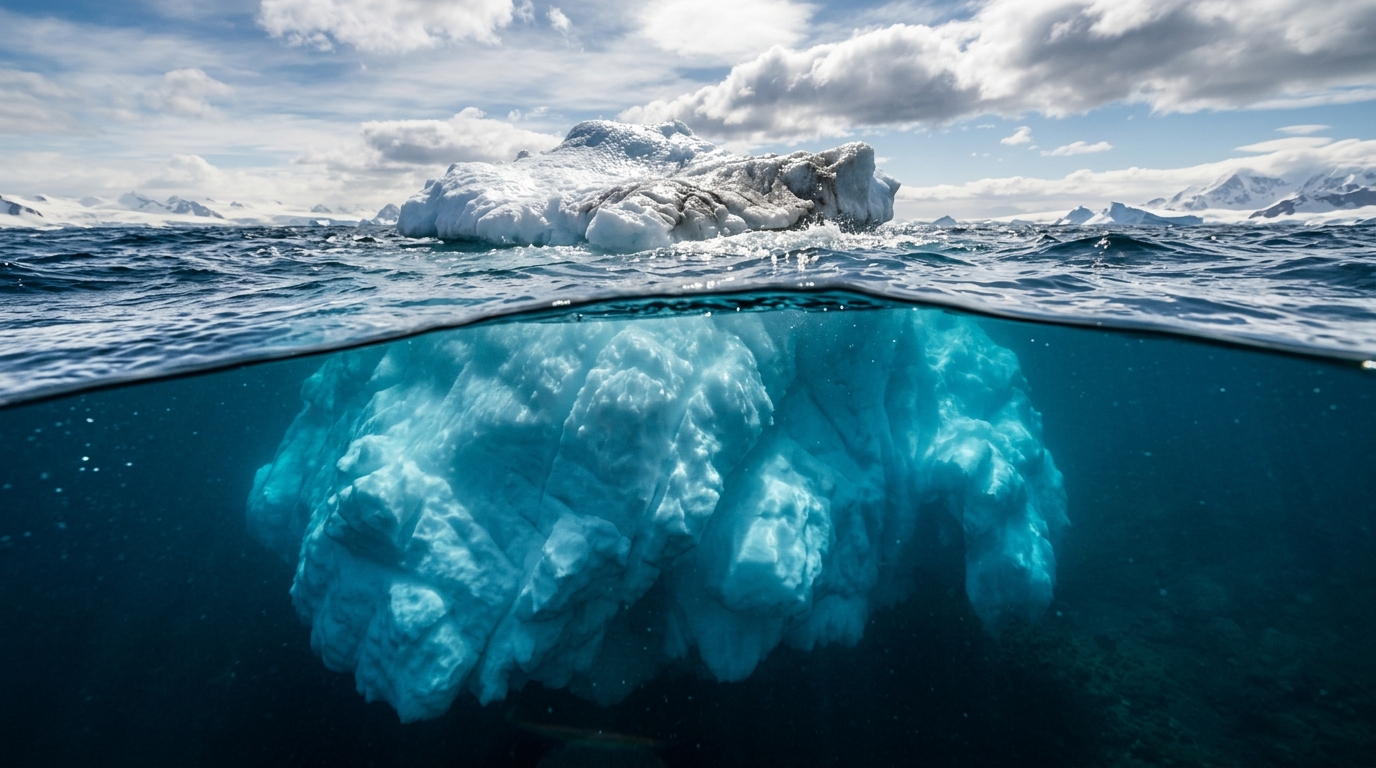
🧊 ハインリッヒの法則 ── 氷山モデル
H.W. Heinrich『Industrial Accident Prevention』(1931) を基に作成
つまり、重大事故を1件防ぎたければ、水面下に沈んでいる300件の「ヒヤリ・ハット」の段階で芽を摘むしかないのです。
「大事故が起きてから対策する」のは、氷山の一角だけを見て安心する船長と同じです。
なぜヒヤリ・ハットは放置されるのか?──3つの構造的要因
ではなぜ、300件ものヒヤリ・ハットは組織の記憶から消えてしまうのでしょうか。
その原因は個人の怠慢ではなく、組織の構造的な問題にあります。
① 「結果オーライ」バイアス
結果として事故にならなかったため、「まぁ大丈夫だったし」と報告する動機が生まれない。
人間の脳は「被害がなかった出来事」を過小評価するようにできています。
② 「報告すると叱られる」恐怖
ヒヤリ・ハットを報告したら「お前が悪い」と個人攻撃される組織文化。
心理的安全性が確保されていない職場では、報告行為そのものがリスクになります。
③ 報告しても「何も変わらない」無力感
過去に報告したが何の改善もされなかった経験が蓄積し、「言っても無駄」と学習性無力感に陥る。
報告の「出口」がない制度は、制度として機能していないのと同じです。
300件を吸い上げる──ヒヤリ・ハット報告制度の4つの設計原則
ハインリッヒの法則を活かすには、ヒヤリ・ハットを「個人の記憶」から「組織の資産」に変える仕組みが必要です。
そのための設計原則は以下の4つです。
| 設計原則 | 具体的な施策 | 効果 |
|---|---|---|
| 🟢 匿名性の担保 | 報告者名を非公開にし、報告フォームも匿名入力可にする | 「犯人探し」の恐怖を排除し、報告のハードルを下げる |
| 🔵 免責の明文化 | 「ヒヤリ報告は処罰対象外」と就業規則やマニュアルに明記 | 報告=処罰という思い込みを制度的に破壊する |
| 🟠 即時フィードバック | 報告された事例への改善アクションを1週間以内に報告者に返す | 「言っても無駄」の学習性無力感を解消する |
| 🔴 報告の称賛 | ヒヤリ・ハット報告件数を安全KPIとして評価し、多い部署を表彰する | 報告=貢献という価値観を組織に定着させる |
💡 心理的安全性がすべての土台
Googleの「Project Aristotle」(※英語)が証明したように、チームのパフォーマンスを決定づける最大の因子は心理的安全性です。
ヒヤリ・ハット報告制度も、「報告しても安全である」という信頼がなければ機能しません。
制度は器。心理的安全性は水。器があっても水がなければ、何も育ちません。
あなたの職場にも必ずある──オフィスのヒヤリ・ハット5選
ヒヤリ・ハットは工場や建設現場だけの話ではありません。
オフィスワークにも、「事故にならなかっただけ」の危険な瞬間は日常的に存在します。
CCとBCCを間違えて社外に全員のアドレスを公開
たまたま相手が気づいてくれたから問題にならなかったが、個人情報漏洩一歩手前。
顧客Aの資料を顧客Bに送りかけた
「送信」を押す直前に気づいてキャンセル。押していたら機密漏洩で取引停止リスク。
テスト環境のつもりで本番サーバーにコマンドを実行しかけた
ターミナルのプロンプト色が同じだったのが原因。
契約書の日付を「来年」にして捺印寸前だった
上司のダブルチェックで発見。チェックなしなら法的に無効な契約を締結するところだった。
請求書の振込先口座を旧口座のまま発行しかけた
経理担当が気づかなければ、入金遅延→資金繰り悪化の連鎖。
これらはすべて、「たまたまセーフだった」だけの未遂事故です。
ハインリッヒの法則に従えば、これらが300件積み重なった先に、取り返しのつかない1件が待っています。